
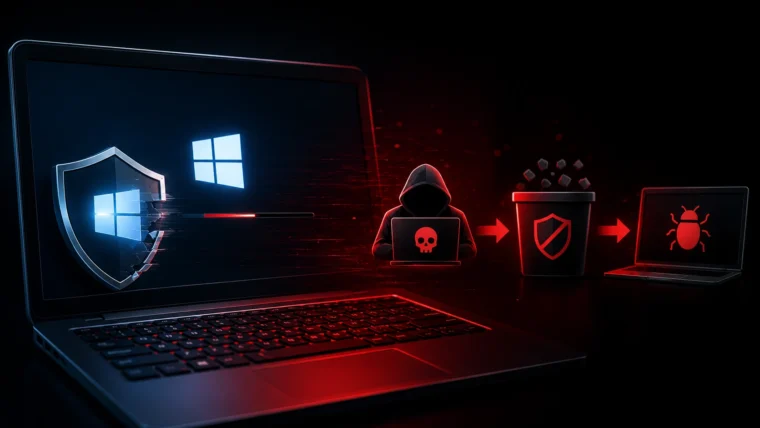
Microsoft Defender BTR.sys može se zloupotrijebiti za brisanje bezbjednosnog softvera pri bootu
Microsoft Defender BTR.sys može izvesti proizvoljne kernel operacije pri pokretanju, omogućavajući brisanje bezbjednosnog softvera na Windows 7–11 25H2.
ARHIVA
Microsoft Defender BTR.sys može izvesti proizvoljne kernel operacije pri pokretanju, omogućavajući brisanje bezbjednosnog softvera na Windows 7–11 25H2.
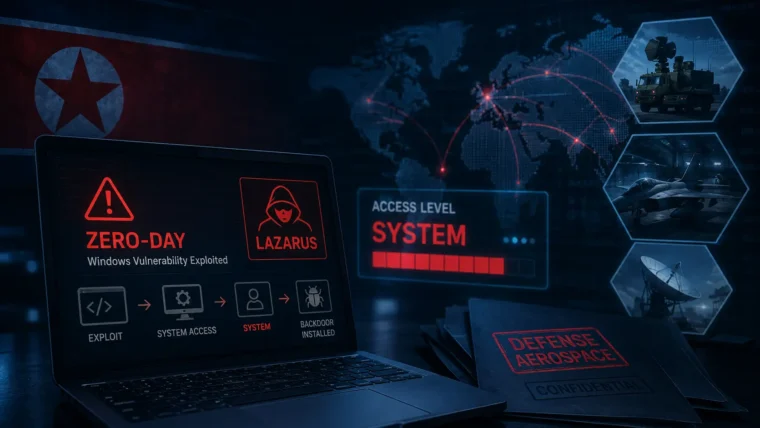
Sjevernokorejski hakerski kolektiv Lazarus iskoristio je zero-day ranjivost u Microsoft Windowsu da bi dobio SYSTEM privilegije i instalirao novi backdoor…