
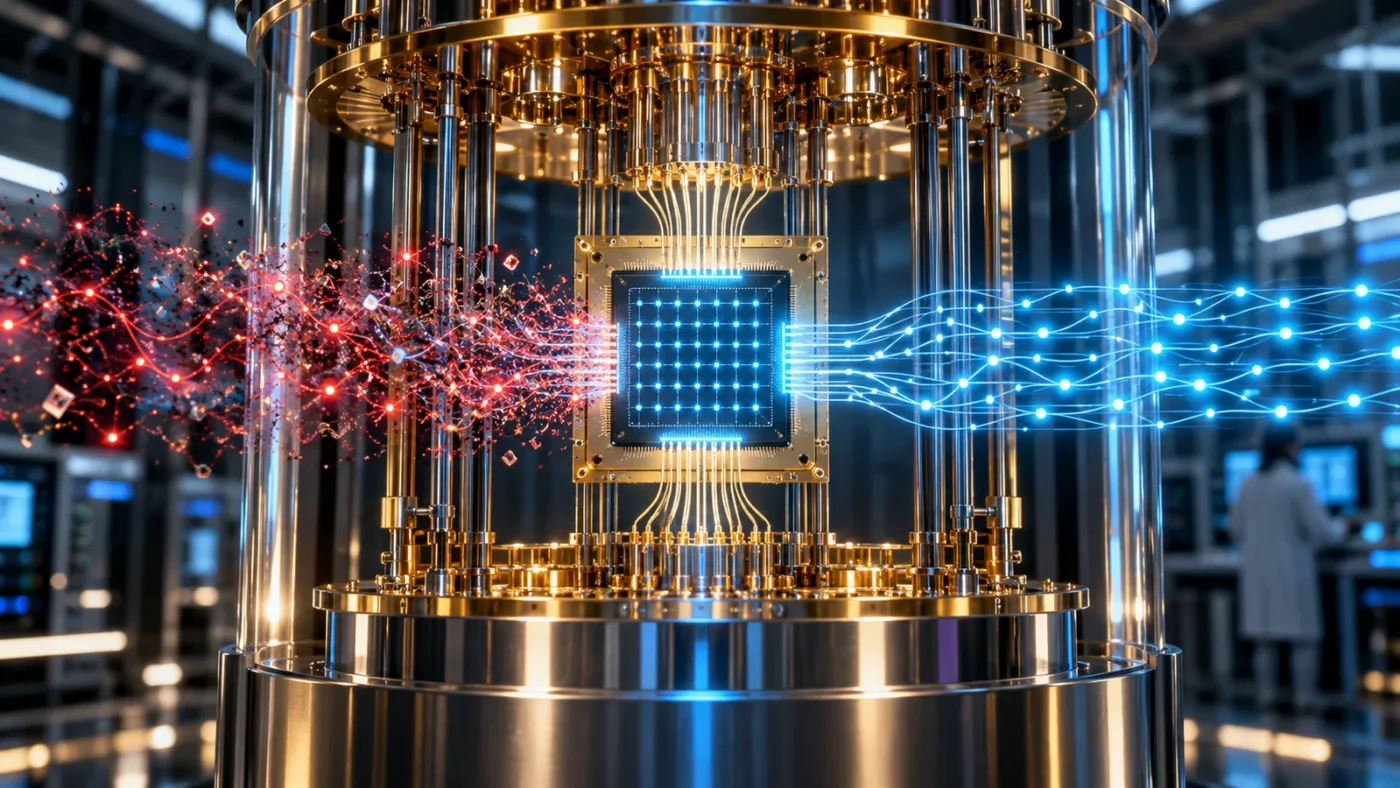
Kvantni čip Willow kompanije Google smanjio je greške pri pripremi posebnih kvantnih stanja oko 40 puta, navodi CoinDesk. Rezultat se odnosi na jedan korak u razvoju kvantnih računara i ne znači da je napad na bitkoin novčanike postao 40 puta jeftiniji.
Bitne tačke
- Google je prijavio vjernost od oko 99,99 odsto za stanja koja su prošla provjeru, ali je uspješno završeno oko osam odsto pokušaja pripreme.
- Prema jednom modeliranom scenariju koji je Google ranije procijenio, napad bi zahtijevao oko 500.000 pouzdanih „magičnih stanja“ u sekundi.
- Rezultat ne predstavlja novo 40-struko smanjenje troška napada na bitkoin; eksperiment testira dio ranije opisanog inženjerskog pristupa.
Kvantni čip Willow smanjuje greške u pripremi stanja
Googleov kvantni čip Willow smanjio je greške pri pripremi posebnih kvantnih stanja oko 40 puta, objavio je CoinDesk. Riječ je o stanjima koja se koriste u određenim kvantnim proračunima, a rezultat se odnosi na jedan od tehničkih koraka potrebnih za rad budućih kvantnih računara.
Prema podacima koje prenosi CoinDesk, eksperiment je postigao vjernost od oko 99,99 odsto među stanjima koja su prošla provjeru. Ipak, provjere i mjerenja zadržale su oko osam odsto pokušaja pripreme, dok su ostali odbačeni.
Metoda, nazvana „cultivation“, počinje pripremom grublje verzije stanja, nakon čega se traže greške i neuspjeli pokušaji odbacuju. Cilj je da se dobiju upotrebljiva stanja uz manje hardverskih resursa nego što bi zahtijevali raniji pristupi.
Zašto su „magična stanja“ važna za mogući napad na bitkoin
Kvantni računari koriste kubite, koji su osjetljivi na poremećaje i greške. Inženjeri ih organizuju u grupe koje otkrivaju i ispravljaju greške, stvarajući pouzdanije jedinice poznate kao logički kubiti.
Za određene operacije potrebna su posebna stanja koja istraživači nazivaju „magičnim stanjima“. Svako se potroši tokom upotrebe, pa računar mora stalno da ih proizvodi dok obavlja proračun. Hardver koji služi za njihovu pripremu nije istovremeno dostupan za druge zadatke.
Bitkoin novčanik koristi tajni ključ za odobravanje transakcija, dok odgovarajući javni ključ omogućava mreži da provjeri potpise. Dovoljno moćan kvantni računar koji bi pokrenuo Šorov algoritam mogao bi, u teoriji, da iz javnog ključa izvede tajni ključ. Takav proračun do sada nije demonstriran.
Procjena napada i dalje podrazumijeva velika ograničenja
Google je u martu procijenio da bi budući supraprovodnički kvantni računar sa manje od 500.000 fizičkih kubita mogao da razbije kriptografiju novčanika bitkoina i Ethereuma, uz određene pretpostavke o hardveru. U jednom modeliranom napadu, koji bi trajao oko devet minuta nakon što javni ključ postane dostupan, mašini bi bilo potrebno približno 500.000 dovoljno pouzdanih „magičnih stanja“ u sekundi.
CoinDesk naglašava da se raniji rezultati o smanjenju obima proračuna i novi rezultat o pripremi stanja ne mogu jednostavno pomnožiti. Martovska procjena već je podrazumijevala efikasnu proizvodnju tih stanja, a eksperiment sa čipom Willow ispituje dio tog pristupa, ne donosi novu procjenu troška napada.
Istraživačima predstoji da proces pokrenu u znatno većem obimu i obezbijede da stanja ostanu upotrebljiva tokom dužih proračuna. CoinDesk navodi da su potrebna dodatna istraživanja o radu u realnom vremenu i povezivanju stanja sa snažnijim sistemima za ispravljanje grešaka. U zasebnom slučaju ranije aktivnosti starih novčanika, dugogodišnji vlasnik prebacio je 4.582 bitkoina, ali samo pomjeranje sredstava ne potvrđuje da je razlog bila zabrinutost zbog kvantnih računara.


Komentari
Diskusija je otvorena za W3M korisnike. Komentare mogu čitati svi, a objavljivanje zahtijeva prijavu.
Za komentarisanje i odgovaranje potreban je W3M nalog.