
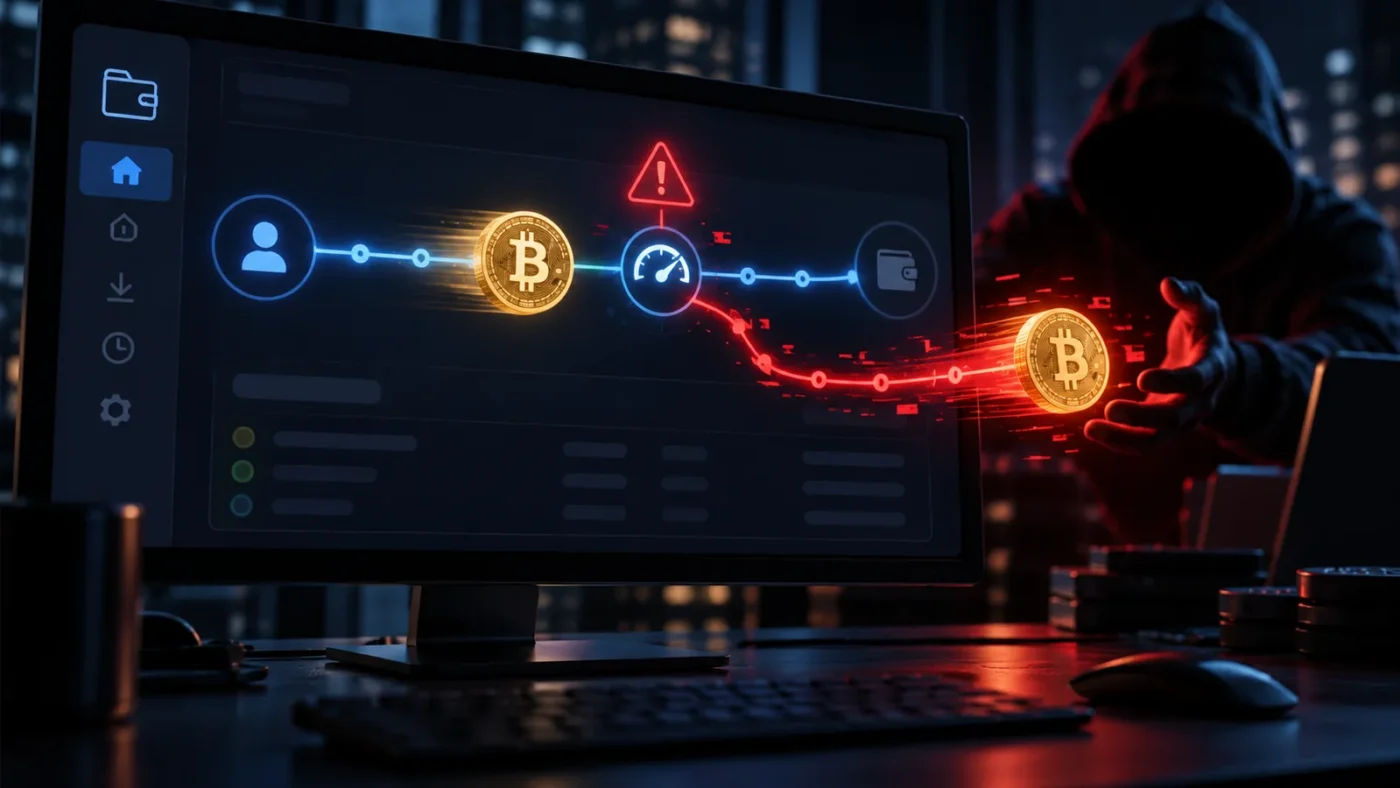
Greška u Electrum novčaniku omogućila je zlonamjernim serverima da zamijene nepotvrđene transakcije i navedu korisnike da potpišu uplatu na adresu napadača. Programeri su potvrdili najmanje jednu krađu, a ispravka je objavljena u verziji 4.8.3.
Bitne tačke
- Napad je iskorišćavao način na koji Electrum prikazuje nepotvrđene transakcije dobijene od spoljašnjih servera.
- Korisnik je mogao da potpiše zamjensku transakciju napadaču dok pokušava da ubrza uplatu opcijom Replace-by-Fee.
- Electrum je 24. oktobra objavio verziju 4.8.3; starije verzije ostaju izložene ako se povezuju na zlonamjerne servere.
Electrum je vjerovao podacima servera o nepotvrđenim transakcijama
Greška u Electrum novčaniku omogućila je zlonamjernim serverima da korisnicima podmetnu lažne nepotvrđene transakcije, a zatim ih navedu da potpišu uplatu na adresu napadača dok pokušavaju da povećaju naknadu. Programeri su potvrdili najmanje jedan slučaj u kojem je korisnik izgubio bitkoin.
Electrum je softverski novčanik za bitkoin koji se, za razliku od punog Bitcoin čvora, oslanja na spoljašnje servere za pribavljanje istorije transakcija i slanje uplata. Prije ispravke, novčanik nije provjeravao potpise relevantnih nepotvrđenih transakcija koje su prijavljivali ti serveri.
Napadač koji kontroliše takav server mogao je da presretne uplatu prije nego što stigne do Bitcoin mreže i u istoriji novčanika je zamijeni lažnom transakcijom. Lažna transakcija usmjeravala je korisnikove bitkoine na adresu napadača, ali je koristila nevažeće potpise koje Electrum tada nije prepoznavao.
Replace-by-Fee pretvarao je zamjenu u potpisanu uplatu
Zamka bi se aktivirala kada bi korisnik pokušao da ubrza uplatu. Bitcoin omogućava zamjenu nepotvrđene transakcije novom verzijom sa višom naknadom, što se naziva Replace-by-Fee. Electrum je u tom postupku mogao da preuzme podmetnutu transakciju i potpiše njenu ispravnu zamjenu, čime bi bitkoini bili poslati napadaču.
U jednom prijavljenom slučaju, zlonamjerna transakcija nije imala naknadu, pa je mogla izgledati kao da je zaglavljena. Napadači su, prema opisu slučaja, pravili i adrese za prijem čija su se posljednja četiri znaka podudarala sa legitimnom adresom, što je moglo otežati brzo uočavanje razlike.
Electrum programeri su u oktobru primili dvije prijave. Prva, podnijeta 11. oktobra, odnosila se na multisig novčanik koji je zahtijevao dva od tri potpisa i koristio dva Trezor hardverska uređaja. Korisnik je provjerio legitimnu uplatu na oba uređaja, ali je kasnije u istoriji novčanika primijetio drugačiju odlaznu transakciju; nije prijavio gubitak sredstava.
Electrum 4.8.3 dodaje provjeru potpisa
Druga prijava stigla je 18. oktobra. Korisnik je naveo da je povećao naknadu na zamijenjenoj transakciji i izgubio sredstva. Programeri nijesu objavili iznos krađe niti identifikovali zlonamjerne servere.
Electrum je 24. oktobra objavio verziju 4.8.3, koja provjerava potpise nepotvrđenih transakcija koje troše novčiće iz korisnikovog novčanika. Starije verzije ostaju ranjive na opisani napad kada su povezane sa zlonamjernim serverima.
Programeri preporučuju prelazak na novu verziju i pažljivu provjeru adrese primaoca i iznosa prije potpisivanja transakcije. Prema njihovim informacijama, korisnici povezani isključivo sa serverima kojima vjeruju, uključujući sopstvene servere, nijesu bili izloženi ovom napadu.


Komentari
Diskusija je otvorena za W3M korisnike. Komentare mogu čitati svi, a objavljivanje zahtijeva prijavu.
Za komentarisanje i odgovaranje potreban je W3M nalog.