
CoSnitch ranjivost otkrio je Varonis Threat Labs — tri povezane slabosti u Microsoft Copilot Personal koje, prema istraživačima, jednim crafted linkom mogu izvući podatke iz povezanih aplikacija.
Bitne tačke
- Varonis Threat Labs je identifikovao tri povezane ranjivosti u Microsoft Copilot Personal nazvane CoSnitch.
- Napad koristi nedokumentovani URL parametar (autorun=1) i crafted link da automatski izvrši prompt i eksfiltrira podatke iz povezanih aplikacija.
- Microsoft je primijenio patch 18. augusta 2026; problem je praćen kao CVE‑2026‑24301 i, prema izvorima, nije uočen u napadima u divljini.
Šta je CoSnitch ranjivost?
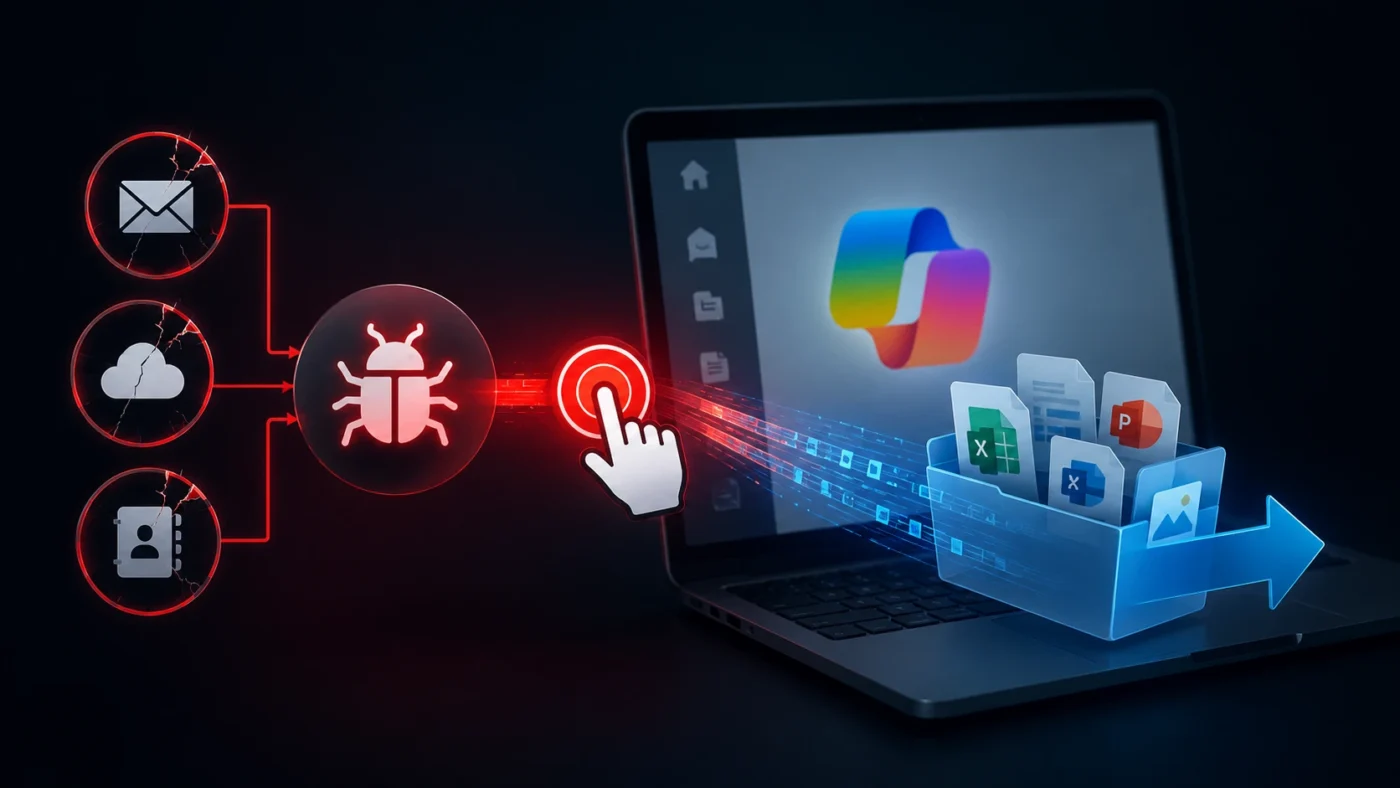
CoSnitch ranjivost otkrio je Varonis Threat Labs kao skup od tri povezane slabosti u Microsoft Copilot Personal koje, u lancu, omogućavaju da jedan specially crafted link pokrene automatsko izvršenje prompta i tiho izvuče podatke iz povezanih aplikacija i Copilot sesije. Varonis je dokument objavio 18. augusta 2026. i označio lanac kao CVE‑2026‑24301; istraživači navode da nisu vidjeli dokaze o zloupotrebi u prirodi. (varonis.com)
Kako funkcioniše napad (tehnički rezime)
Prema Varonisovom tehničkom opisu, napad se oslanja na kombinaciju dva URL parametra i ponašanja Copilot web‑interfejsa. Standardni ?q= parametar pre‑popunjava prompt, ali sam po sebi ne izvršava naredbu — dok je nedokumentovani parametar koji su istraživači identificirali, ?autorun=1 (autorun=1), omogućavao automatsko izvršenje prompta na učitavanju stranice. Kada su oba parametra prisutna u crafted linku, Copilot je automatski obradio napadačev prompt u kontekstu autentifikovane sesije korisnika. (varonis.com)
Nakon automatskog izvršenja, napad koristi dostupne konektore (npr. Gmail, Google Drive, Google Calendar, OneDrive) ili Copilotovu mogućnost preuzimanja URL‑ova kako bi enkodirao i poslao rezultate na napadačev webhook — dakle jednim klikom može doći do iznošenja e‑mailova, fajlova, događaja u kalendaru i drugih informacija. Varonis takođe opisuje mogućnost 'poisoning' (trajno unošenje zlonamjernih instrukcija u Copilot memoriju) što može preživjeti neke vrste revokacije sesije. (varonis.com)
Potencijalni uticaj i ko je pogođen
Iako je CoSnitch ranjivost opisana za Copilot Personal, Varonis i drugi sigurnosni analitičari upozoravaju da lični Copilot nalozi često imaju pristup informacijama koje mogu biti relevantne za poslovne okruženja (npr. proslijeđeni emailovi, lični Drive sa poslovnim dokumentima). Stoga napad koji ciljano eksfiltrira podatke iz 'personal' konteksta može imati širi, enterprise blast radius. (darkreading.com)
Microsoft je, prema izvorima, dodijelio ovom problemu identifikator CVE‑2026‑24301 i ocijenio ga sa CVSS 3.1 skorom 8.8 (High). U koordiniranoj objavi i razgovoru s istraživačima Microsoft je naveo da korisnici ne trebaju dodatnu akciju jer je popravka primijenjena na serverskoj strani za Copilot Web. (nvd.nist.gov)
Za kontekst: slični lanci ranjivosti u Copilot proizvodima koje je Varonis prethodno dokumentovao (Reprompt, SearchLeak) pokazuju obrazac — AI asistenti se mogu iskoristiti za tiho izvlačenje podataka ukoliko im se dâ dovoljna količina pristupa i pretpostavljena autorizacija. (varonis.com)
Preporuke i status popravke
Varonis daje praktične preporuke: tretirati AI asistente kao 'privilegovanog insidera' — primijeniti iste politike revizije pristupa, minimizirati spajanje nepotrebnih konektora, provjeriti da li bezbjednosni alati detektuju čudne obrasce pristupa koje generiše Copilot i osigurati praćenje linkova koji otvaraju AI alate. Takođe upozoravaju da obratite pažnju na linkove koji pred‑popunjavaju prompt (ako se u pregledu vidi autorun/autorun=1, izbjegavajte klik). (varonis.com)
Microsoft je objavio serversku ispravku 18. augusta 2026. i, kako su prenijeli mediji, rekao da enterprise korisnici nisu pogođeni jer je problem bio u Copilot Personal interfejsu. Ipak, sigurnosne timove podsjećamo da provjere politike povezivanja ličnih naloga sa poslovnim podacima. (darkreading.com)
Za dodatne informacije i tehničke detalje pročitajte originalni Varonis izvještaj i Microsoftovu stranicu o CVE‑2026‑24301 (links u izvorima).

Komentari
Diskusija je otvorena za W3M korisnike. Komentare mogu čitati svi, a objavljivanje zahtijeva prijavu.
Za komentarisanje i odgovaranje potreban je W3M nalog.