
ChainScript RAT koristi pametni ugovor na Polygonu da pronađe aktivni komandno-kontrolni server. Upozorenje je 21. septembra objavio MKD-CIRT, a istraživači navode da malver može napadačima omogućiti daljinsku kontrolu nad zaraženim Windows računarima.
Bitne tačke
- Malver se širi preko ClickFix mamaca i lažnih instalacionih paketa za Spotify, Zoom Workplace i Microsoft Teams.
- Pametni ugovor na Polygonu služi za pronalaženje aktivnog servera, pa operatori mogu promijeniti infrastrukturu bez izmjene malvera na zaraženom računaru.
- MKD-CIRT je upozorenje objavio 21. septembra 2026; dostavljeni materijal ne potvrđuje da su napadi zabilježeni u Sjevernoj Makedoniji.
ChainScript RAT koristi Polygon za pronalaženje servera
Nacionalni centar za odgovor na računarske incidente Sjeverne Makedonije, MKD-CIRT, upozorio je na kampanju koja širi ranije nedokumentovani malver ChainScript. Prema objavi od 21. septembra 2026, napadači koriste mamce slične ClickFix-u kako bi naveli korisnike da pokrenu zlonamjeran instalacioni paket za Windows.
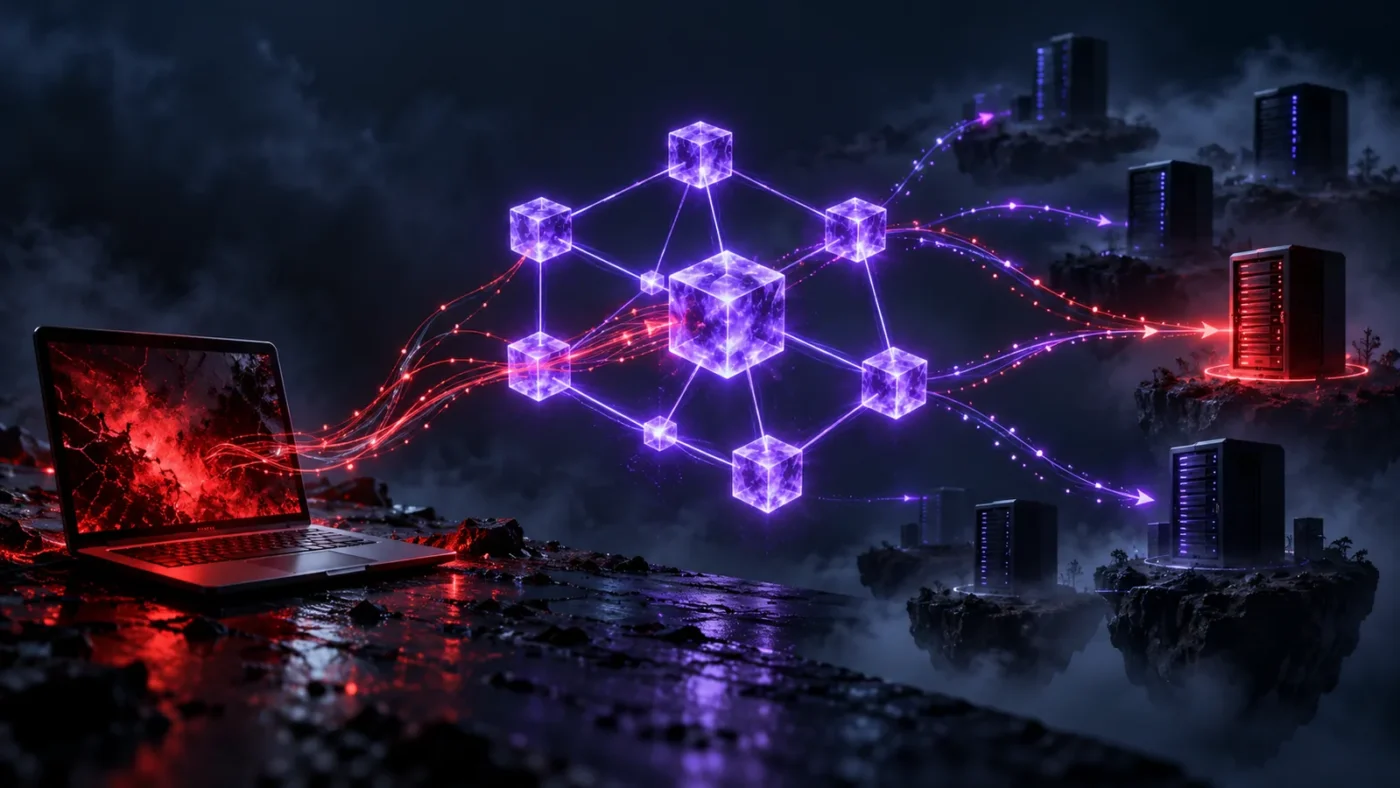
Posebnost kampanje je način na koji malver pronalazi komandno-kontrolnu infrastrukturu. Umjesto fiksne adrese servera, ChainScript provjerava pametni ugovor na Polygonu, koji mu vraća adresu aktivnog WebSocket servera. Istraživači Blackpoint Adversary Pursuit Group navode da operatori tako mogu promijeniti server bez ponovnog pravljenja ili instaliranja malvera na zaraženim uređajima.
Upozorenje MKD-CIRT-a odnosi se na opisanu kampanju; dostupni materijal ne navodi da su njeni napadi potvrđeni u Sjevernoj Makedoniji.
ClickFix mamci vode do lažnih instalacionih paketa
Prema opisu kampanje, ChainScript se predstavlja kao softver poput Spotify-ja, Zoom Workplace-a ili Microsoft Teams-a. Instalacioni paket zatim postavlja Node.js okruženje i pokreće JavaScript agenta, uz skrivene faze koje koriste PowerShell i VBScript.
Nakon pokretanja, agent može uspostaviti prisustvo na računaru preko zakazanog zadatka, a kao rezervnu mogućnost koristiti stavku u registru sistema. Kroz vezu sa komandno-kontrolnim serverom operatori mogu slati dodatne instrukcije i daljinski upravljati kompromitovanim uređajem.
Među prijavljenim mogućnostima su rad sa fajlovima, snimanje ekrana, pokretanje dodatnog sadržaja i pretraga instaliranih kripto-novčanika. MKD-CIRT navodi ove funkcije u opisu malvera; one same po sebi ne znače da je potvrđena krađa novčanih sredstava ili privatnih ključeva.
Polygon ugovor omogućava promjenu komandnog servera
Kada se aktivni server promijeni, ChainScript može preko istog Polygon ugovora dobiti novu adresu. Istraživači Blackpointa opisali su ovu tehniku kao EtherHiding-sličan način otkrivanja infrastrukture, pri kojem se informacija o serveru nalazi izvan samog malvera.
Polygon je u ovom slučaju dio infrastrukture za upravljanje napadom, a ne dokaz da je kompromitovan sam blokčejn. Ranije smo pisali i o drugom slučaju iz oblasti sajber-bezbjednosti, ispravci Chrome zero-day ranjivosti koju su napadači već koristili.

Komentari
Diskusija je otvorena za W3M korisnike. Komentare mogu čitati svi, a objavljivanje zahtijeva prijavu.
Za komentarisanje i odgovaranje potreban je W3M nalog.